Imagina una hoja plastificada dentro de una caja fuerte. Tiene dos códigos QR, una dirección de Bitcoin y ese aspecto solemne que adquieren las cosas cuando llevan años guardadas bajo llave. No tiene batería, firmware ni conexión a Internet. Parece seguridad en estado puro.
Solo hay un detalle: el papel no generó la clave, no comprobó la aleatoriedad, no imprimió los QR, no vigiló quién los fotografiaba y tampoco sabrá qué hacer cuando llegue el momento de gastar. Todo eso ocurrió —o tendrá que ocurrir— en ordenadores, programas, impresoras y cabezas humanas.
Ahí está la contradicción central: cuanto más simple parece una paper wallet, más fácil resulta olvidar el proceso que la hace segura o insegura.
¿Puede ser una forma segura de guardar Bitcoin? Técnicamente, sí, si se genera, custodia y recupera de forma impecable. En la práctica, para la mayoría de las personas hoy es una mala opción para crear una nueva solución de autocustodia. Su utilidad principal es histórica, educativa y, sobre todo, recuperar fondos ya existentes para migrarlos a una cartera determinista moderna.
En esta guía encontrarás:
RESPUESTA RÁPIDA
- Una paper wallet clásica suele contener una clave privada individual y una dirección asociada, impresas como texto, QR o ambas cosas.
- No es lo mismo que una seed de 12 o 24 palabras escrita en papel: esa seed suele respaldar una cartera determinista completa.
- Estar fuera de Internet reduce ataques remotos, pero no corrige una mala generación, una impresora que guarde trabajos, una copia, un robo o un error al gastar.
- Para fondos nuevos, no conviene crear una paper wallet clásica.
- Si ya contiene fondos, prepara una cartera nueva, prueba su recuperación y barre —sweep— el saldo completo.
- Si la clave apareció en una web, chat, fotografía, nube o dispositivo conectado, trátala como potencialmente comprometida.
ADVERTENCIA DE SEGURIDAD
Una clave privada, una cadena WIF o el QR que la contiene permiten autorizar el gasto de los bitcoin asociados. No los pegues en un explorador, no los envíes a soporte, no los compartas en una videollamada y no los introduzcas en una web para “comprobar si funcionan”. Eso no es una comprobación: es entregar una copia del secreto y esperar que nadie haga nada con ella.
Esta guía explica el modelo y el procedimiento general. No incluye claves reales, páginas para generarlas ni comandos listos para copiar en la red principal. Si el importe es relevante para ti, la hoja está dañada, sospechas que otra persona tiene una copia o ya aparecen movimientos no autorizados, no improvises. Busca ayuda técnica de confianza, pero nunca entregues la clave a quien te ayude.
1. EL PAPEL NO ES LA CARTERA
La palabra wallet induce a pensar en un recipiente. En Bitcoin no funciona así. Los bitcoin no están dentro del papel, del móvil ni del dispositivo hardware. La red registra salidas de transacción no gastadas —UTXO— y las condiciones que deben cumplirse para gastarlas. La wallet administra la información y las claves necesarias para satisfacer esas condiciones.
El papel solo conserva una representación de un secreto. Importante, sí. Mágico, no.
1.1 Dirección pública
Una dirección es un identificador que puede compartirse para recibir pagos. Se deriva de una clave pública o de un script, según el tipo de dirección. Consultarla no permite gastar los fondos.
Es pública, pero no completamente inocua desde el punto de vista de la privacidad. Si reutilizas siempre la misma dirección, cualquiera que la conozca puede observar sus entradas, salidas y saldo histórico. Una paper wallet clásica invita precisamente a eso: imprimir una dirección y seguir utilizándola porque ya está ahí, muy mona y muy plastificada.
1.2 Clave privada
La clave privada es el secreto criptográfico que permite crear firmas válidas. Quien obtiene una copia utilizable puede gastar los fondos antes que tú. Bitcoin no distingue entre el propietario legítimo y el ladrón más rápido; verifica firmas, no biografías.
Por eso una clave privada no se “consulta” en Internet. Se protege y, cuando es necesario usarla, se introduce en un entorno cuya seguridad se haya pensado de antemano.
1.3 WIF: una forma de escribir la clave
Wallet Import Format, o WIF, es una codificación Base58Check utilizada para representar claves privadas. Incluye información de red y puede indicar que debe emplearse la clave pública comprimida. En la red principal, muchas WIF comienzan por 5, K o L.
WIF incorpora un checksum que ayuda a detectar bastantes errores de copia. No cifra la clave. Una WIF visible sigue siendo una clave privada visible, aunque parezca la matrícula de una nave espacial.
1.4 BIP38: la clave cifrada con una contraseña
BIP38 define un formato para cifrar una clave privada mediante una passphrase. Las cadenas resultantes suelen empezar por 6P. La idea es razonable: si alguien encuentra el papel, todavía necesitará la contraseña.
Pero aparece un segundo secreto y un segundo modo de perderlo todo. Si olvidas la passphrase, no existe un correo de recuperación. Si la passphrase es débil, quien robe el papel puede intentar adivinarla. Si descifras la clave en un equipo comprometido, el cifrado deja de ayudarte justo en el momento crítico.
BIP38 mejora un aspecto del modelo de amenaza: el acceso físico al papel sin conocimiento de la passphrase. No arregla una mala generación, un ordenador infectado, una impresión expuesta ni un procedimiento de recuperación chapucero.
1.5 Paper wallet clásica
En esta guía llamamos paper wallet clásica a un documento que contiene:
- una clave privada individual;
- una dirección o representación pública relacionada;
- texto, códigos QR o ambos;
- normalmente, una dirección estática destinada a recibir fondos;
- ninguna semilla determinista que regenere por sí sola una familia completa de claves y direcciones.
Una misma clave puede controlar varios UTXO recibidos a la dirección correspondiente. Pero la hoja no administra automáticamente direcciones nuevas, cambio, cuentas, descriptores ni políticas de recuperación.
1.6 Semilla escrita en papel
Una frase mnemónica de 12 o 24 palabras escrita en papel no es, en el sentido clásico, una paper wallet. Es el respaldo de una cartera determinista.
BIP32 permite derivar un árbol de claves desde una raíz; BIP39 define un método habitual para transformar entropía generada por ordenador en una frase mnemónica y una semilla. Así pueden restaurarse direcciones de recepción, cambio y, según la cartera, distintas cuentas.
Una clave suelta exige conservar esa clave. Una semilla puede reconstruir una estructura completa, siempre que también se conozcan los datos necesarios: tipo de script, derivación, passphrase o política multisig, cuando existan.
2. POR QUÉ PARECÍAN UNA IDEA BRILLANTE
Durante los primeros años de Bitcoin, las paper wallets resolvían un problema real. Las carteras de software eran menos maduras, los dispositivos especializados apenas existían y mucha gente buscaba una forma barata de mantener una clave fuera de un ordenador conectado.
La propuesta cabía en una frase: genera una clave sin conexión, imprímela y guarda el papel.
No había batería que degradar ni firmware que actualizar. El soporte era barato, transportable y fácil de ocultar. Una hoja podía permanecer años en una caja fuerte. El concepto también era intuitivo: la dirección recibía y la clave privada gastaba.
Servía incluso como objeto físico o regalo. El problema es que quien generaba la clave podía conservar una copia. El receptor recibía el papel, pero no una prueba de exclusividad. Un detalle menor, salvo que hablemos de dinero.
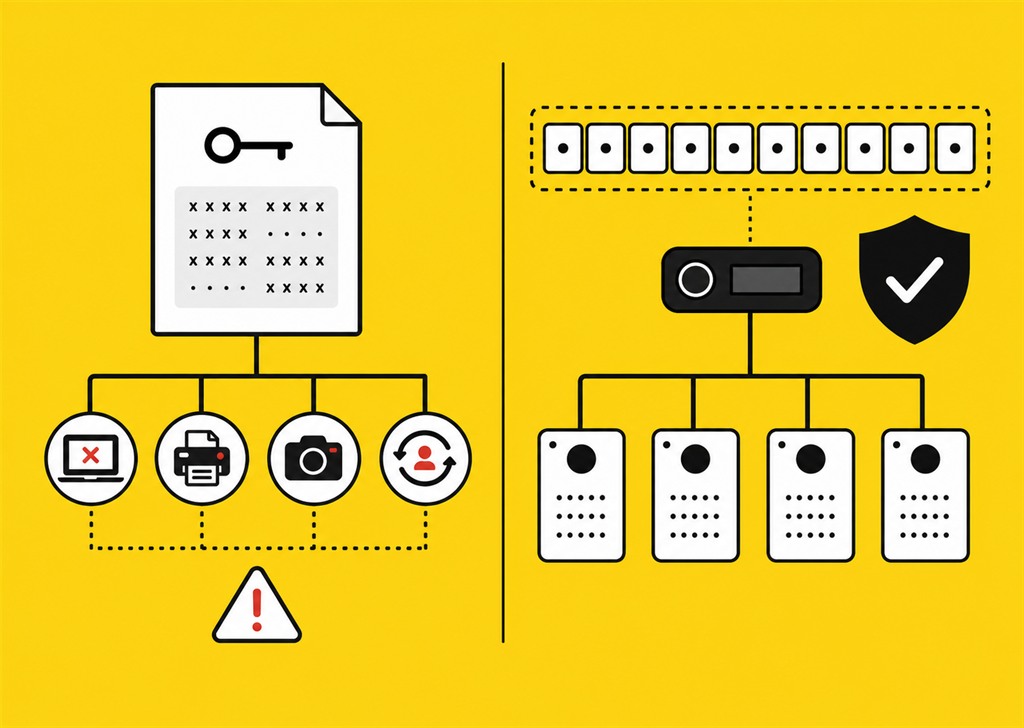
Generar offline reduce una vía de exfiltración, pero “offline” no significa “limpio”, “auténtico” o “bien aleatorizado”. Un programa puede estar manipulado antes de desconectar el cable y producir claves predecibles sin enviar datos. Un ordenador puede conservar temporales. Una cámara tampoco necesita Wi‑Fi para recordar lo que ha visto.
La paper wallet no era una tontería: era una respuesta comprensible a las herramientas disponibles. Hoy la comparación es distinta. Las carteras deterministas, firmantes dedicados, carteras watch-only y PSBT permiten generar direcciones nuevas, gestionar cambio, comprobar respaldos y separar observación de firma. Frente a ese conjunto, la clave individual impresa ofrece poco margen de error y demasiadas ceremonias difíciles de auditar.
3. DÓNDE SE ROMPE LA MAGIA
No hace falta imaginar una conspiración internacional. La mayoría de los problemas nacen de fallos normales: software descargado del sitio equivocado, una impresora compartida, una foto automática en la nube, una contraseña olvidada o un gasto parcial mal entendido.
Conviene separar probabilidad e impacto. No todos los riesgos son igual de frecuentes, pero algunos son tan graves que basta con que ocurran una vez.
3.1 Generación: el momento que decide todo
La clave debe nacer de entropía impredecible. Si el generador usa aleatoriedad defectuosa o ha sido manipulado para producir claves conocidas por un atacante, la hoja queda comprometida desde el primer segundo sin mostrar ninguna señal.
Abrir offline una página descargada no resuelve por sí solo el problema. Habría que verificar origen, integridad, dependencias, aleatoriedad y sistema operativo. Puede hacerse bien, pero es mucho trabajo para obtener una clave suelta que un firmante moderno genera dentro de un entorno dedicado.
El malware añade capturas, portapapeles, temporales, memoria o sustitución de direcciones. Cinco minutos sin Wi‑Fi no convierten un portátil cotidiano en un laboratorio forense.
3.2 Impresión: el supuesto paso “analógico”
Antes de aparecer sobre el papel, el documento puede pasar por el sistema operativo, el spooler, una red, un servidor de impresión y la memoria del dispositivo.
No todas las impresoras conservan trabajos igual, pero algunos equipos multifunción almacenan o procesan documentos. Organismos y fabricantes los tratan como sistemas informáticos, no como tostadoras con tóner.
Una copistería o impresora compartida añade terceros difíciles de auditar. Y aunque no guarde el archivo, todavía quedan la bandeja de salida, las cámaras y la fotografía “por si acaso”.
3.3 Almacenamiento: resistente no significa secreto
El papel puede arder, mojarse, romperse o decolorarse. Plastificarlo ayuda frente al roce y cierta humedad, no frente a copias, fuego intenso, pérdida o coacción.
Varias copias mejoran la recuperación y también multiplican los lugares desde los que puede robarse el secreto. El metal resiste mejor ciertos daños, pero no convierte una clave individual en una cartera determinista: el soporte puede sobrevivir y el procedimiento seguir siendo malo.
La sucesión añade otra tensión. El heredero debe reconocer el formato y recuperar sin publicar la clave. Si las instrucciones completas están junto al papel, quien encuentre el conjunto puede gastar; si están demasiado separadas o son incomprensibles, quizá nadie autorizado pueda hacerlo.
3.4 Recuperación: el instante en que la clave vuelve al mundo
Para gastar, la clave debe entrar en un sistema capaz de construir y firmar. Ahí reaparecen software, compatibilidad, malware y error humano.
Los formatos antiguos pueden dar problemas: WIF comprimida y no comprimida conducen a representaciones públicas distintas; un QR puede estar deteriorado; BIP38 exige la passphrase exacta y software compatible.
El error más peligroso es retirar una parte y asumir que el resto sigue “en el papel”. Bitcoin gasta UTXO completos. El excedente debe ir a otra salida —normalmente cambio— o se convierte en comisión. Una cartera determinista gestiona y respalda sus direcciones de cambio; una clave suelta puede no hacerlo como esperas. El botón dice “Enviar”, no “he entendido tu modelo mental”.
3.5 Privacidad: una dirección quieta cuenta muchas cosas
Reutilizar una dirección permite agrupar pagos y observar su historial. Consultarla en un explorador público también entrega una señal al proveedor: esa conexión se interesó por esa dirección.
Un barrido puede vincular varios UTXO con la nueva salida. No fragmentes la migración a ciegas para “mejorar” privacidad: primero asegura los fondos sin multiplicar errores; después gestiona la privacidad desde la cartera moderna.
4. YA TENGO UNA PAPER WALLET CON FONDOS: ¿QUÉ HAGO?
Primero, no hagas nada impulsivo. Que la hoja lleve años inmóvil no significa que debas resolverlo en diez minutos antes de cenar. Tampoco significa que puedas olvidarla otros diez años si sospechas que alguien la copió.
El objetivo no es “meter la clave en una app”. El objetivo es trasladar todos los fondos a claves nuevas, comprobar el resultado y retirar definitivamente la clave antigua.
4.1 Importar no es lo mismo que barrer
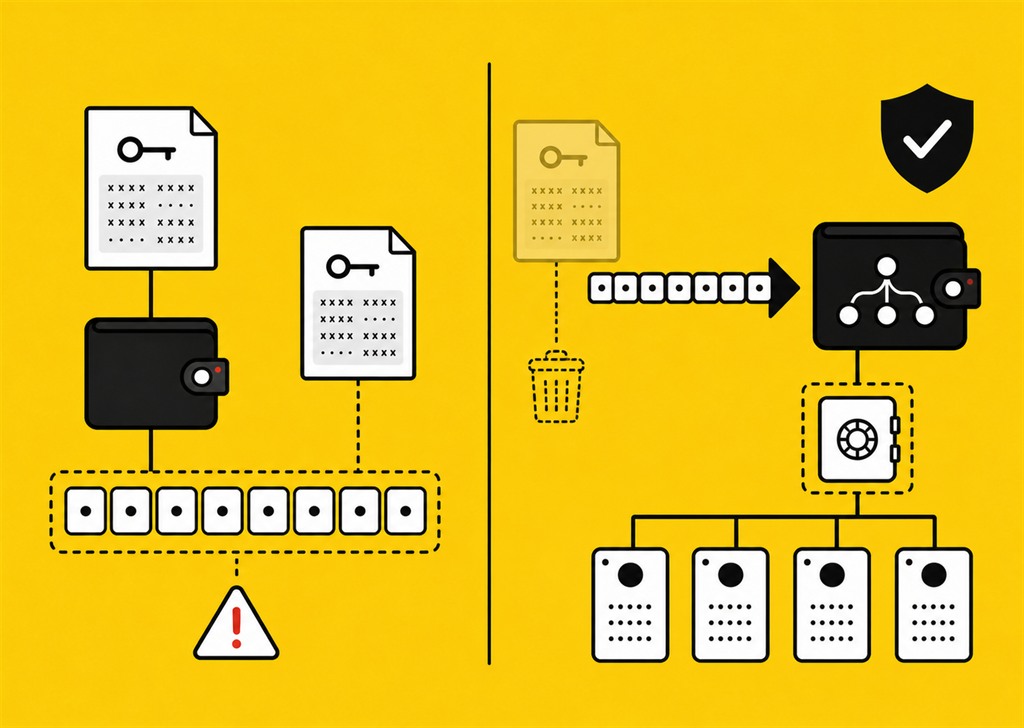
Importar una clave significa añadirla a una cartera para que esta vigile y pueda gastar los fondos asociados. La clave sigue siendo la misma. Si alguien conservaba una copia, conserva su capacidad de gasto. Además, una clave importada puede no quedar cubierta por la semilla principal de la cartera y exigir una copia de seguridad independiente.
La documentación de Electrum distingue las carteras con claves importadas de las carteras deterministas y recomienda barrer las claves cuando el propósito es trasladar sus fondos.
Barrer —sweep— significa crear una transacción en cadena que gasta los UTXO controlados por la clave antigua y envía el valor, descontando la comisión, a una dirección de una cartera nueva. La clave antigua no pasa a formar parte de la nueva cartera. Después del barrido, debe quedar sin fondos y no volver a recibir.
Para migrar, barrer suele ser preferible porque resuelve el problema importante: sustituir el secreto antiguo por uno nuevo. Importar solo cambia el programa desde el que observas el mismo secreto.
4.2 Prepara el destino antes de tocar el origen
Crea una cartera determinista nueva adecuada al importe y a tu nivel: hardware wallet, firmante offline u otra configuración que puedas recuperar de verdad.
La semilla debe generarse en el entorno que la custodiará. No inventes una frase “memorable” ni la escribas en un ordenador conectado para comprobarla: BIP39 codifica entropía generada por ordenador, no convierte tu refrán favorito en seguridad criptográfica.
Copia el respaldo y prueba la recuperación. Registra también los datos no secretos necesarios, como script, derivación, fingerprint o política multisig.
Genera una dirección y verifícala íntegramente en el firmante. Después prueba la cartera con una cantidad pequeña procedente de otra cartera: recibe, firma un gasto y restaura el respaldo. Esa es la prueba útil; no uses la paper wallet para ensayar.
4.3 Clasifica la hoja sin digitalizar el secreto
Observa físicamente el documento y anota aparte solo datos no secretos:
- número y prefijo de las direcciones;
- si hay QR separados para dirección y clave;
- etiquetas como “WIF”, “encrypted” o “BIP38”;
- únicamente el prefijo de la clave;
- herramienta y fecha aproximada de creación;
- posibles copias, accesos o deterioro.
Una cadena que empieza por 5, K o L puede ser WIF de mainnet; 6P suele indicar BIP38. Si solo hay palabras, quizá sea una seed. Si aparecen varias claves, scripts o multisig, detente: este procedimiento puede ser insuficiente.
Consulta saldo, UTXO e historial usando solo la dirección pública. Tu nodo ofrece mayor privacidad; un explorador público es más cómodo, pero puede registrar la consulta y tu conexión.
4.4 Evalúa la urgencia
Considera el riesgo elevado si la hoja fue fotografiada, enviada por correo, almacenada en la nube, impresa en un servicio compartido, mostrada a terceros o introducida alguna vez en un dispositivo conectado. Lo mismo si desconoces por completo el generador o el equipo original.
Trátalo como emergencia si hay movimientos no autorizados, una copia robada, malware confirmado o alguien intentando acceder al secreto. En ese caso la velocidad importa, pero responder desde el mismo equipo sospechoso puede regalar la clave al atacante. Utiliza un entorno independiente y ayuda competente que no necesite recibir el secreto.
4.5 Ensaya el barrido sin valor
Antes de usar la clave real, reproduce el flujo con una clave desechable y monedas de signet o testnet, o con una cantidad cuya pérdida sea irrelevante. Practica:
- identificar la dirección;
- localizar los UTXO;
- preparar el destino;
- introducir una clave de prueba;
- revisar entradas, salida y comisión;
- firmar y difundir;
- comprobar que la dirección antigua queda sin UTXO gastables y la nueva recibe los fondos;
- restaurar la cartera nueva desde su respaldo.
El ensayo no prueba tu paper wallet concreta, pero sí revela si entiendes el software y el procedimiento antes de exponer un secreto real.
4.6 Utiliza software verificable y compatible
Elige una cartera conocida que pueda barrer tu formato de clave. Descárgala desde la fuente oficial, evita anuncios y verifica las firmas o hashes publicados. Confirma la documentación de la versión instalada.
No pegues la clave en una web, no instales una “herramienta de recuperación” improvisada y no uses un equipo ajeno. La urgencia es terreno fértil para el phishing.
Para mayor garantía, un equipo conectado puede preparar una transacción no firmada y otro offline verificarla y firmarla. BIP174 define PSBT para transportar información entre participantes y firmantes sin conexión. Como no todas las aplicaciones manejan igual claves antiguas o BIP38, ensaya el flujo exacto.
4.7 Particularidades de BIP38
Si la cadena empieza por 6P, necesitas la passphrase y software compatible con BIP38. Prueba la herramienta con los vectores públicos de la especificación; después descifra offline y comprueba que la clave produce la dirección impresa.
No guardes la WIF descifrada. Úsala solo para firmar el barrido y considera expuestas clave y passphrase al terminar.
La contraseña olvidada no puede restablecerse. Una débil quizá admita búsqueda dirigida; una fuerte puede ser impracticable. Un servicio de recuperación podría obtener capacidad de gasto: “somos de confianza” no es un modelo de seguridad.
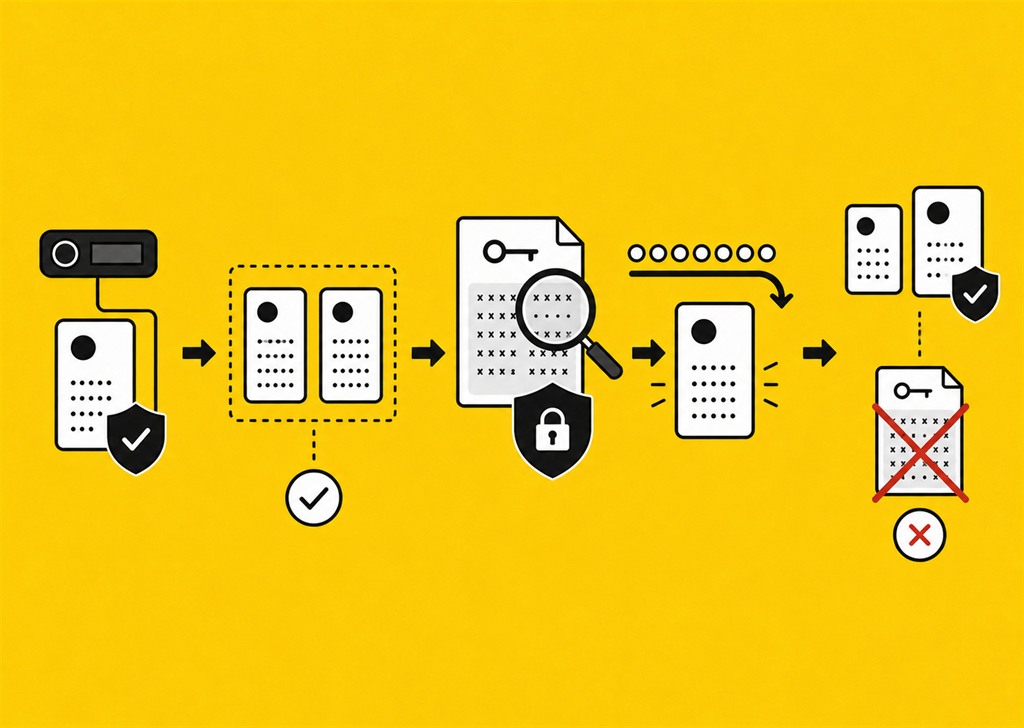
4.8 Ejecuta el barrido completo
Cuando el destino esté probado y todo el entorno preparado:
- introduce la clave privada solo en la herramienta elegida;
- comprueba que detecta todos los UTXO esperados;
- verifica la dirección de destino carácter por carácter;
- revisa el valor total de las entradas;
- revisa el importe de salida y la comisión total;
- confirma que no queda cambio bajo una dirección inesperada;
- firma y difunde la transacción;
- conserva únicamente el txid como referencia no secreta.
No sigas si la comisión parece absurda, la dirección cambia, el saldo no coincide o el software muestra una variante pública distinta de la esperada. Detenerse antes de firmar es barato. Explicar después una transacción irreversible es bastante menos entretenido.
4.9 Comprueba y retira
La operación termina cuando:
- la transacción aparece difundida y alcanza el umbral de confirmaciones que decidiste;
- los UTXO antiguos figuran como gastados;
- el importe recibido coincide con el saldo anterior menos la comisión;
- la cartera nueva mantiene el saldo después de reiniciarse;
- el respaldo reproduce correctamente la cartera;
- puedes generar y verificar nuevas direcciones;
- no has omitido otra dirección o clave de la hoja.
Solo entonces marca el documento como “BARRIDA — NO RECIBIR — NO REUTILIZAR”. Actualiza las instrucciones de recuperación y herencia. Puedes destruirlo o conservarlo sellado por razones de auditoría, pero recuerda: destruir el papel no borra las copias anteriores. La retirada efectiva consiste en que esa clave ya no controle fondos y no vuelva a recibirlos.
5. ALTERNATIVAS ACTUALES
No existe una cartera perfecta para todo el mundo. La elección depende del importe, la frecuencia de uso, tus conocimientos, las amenazas plausibles y tu capacidad real de recuperar el sistema dentro de cinco o diez años.
5.1 Hardware wallet con respaldo físico
Para muchos ahorradores, un firmante hardware con semilla respaldada en papel o metal ofrece un equilibrio razonable. Las claves permanecen en el dispositivo durante la firma, la pantalla permite verificar destinos y una semilla determinista cubre múltiples direcciones y cambio.
No es invulnerable. Existen riesgos de cadena de suministro, firmware, instrucciones falsas, respaldo robado y usuarios que confirman sin leer. El dispositivo reduce ciertos riesgos; no sustituye el criterio.
5.2 Firmante desconectado y cartera watch-only
Una cartera watch-only conectada puede observar saldos y construir transacciones utilizando datos públicos. Un firmante offline recibe la transacción, verifica los detalles y firma sin revelar las claves al equipo conectado. La información puede transferirse mediante QR, tarjeta microSD u otro medio.
La separación es potente, pero aumenta la complejidad. Hay que verificar qué datos cruzan cada frontera y mantener el entorno offline. Es adecuada para usuarios que hayan ensayado la recuperación completa, no para quien acaba de aprender qué significa UTXO esta mañana.
5.3 Respaldo metálico
El metal mejora la resistencia frente a fuego, agua y deterioro, según el material y el diseño. Es una capa física, no una arquitectura de cartera. Conviene para respaldar una semilla o información crítica, pero no corrige una passphrase olvidada, una copia robada o una política de herencia incomprensible.
5.4 Multisig
Una configuración multisig distribuye la capacidad de gasto entre varias claves, dispositivos, personas o ubicaciones. Puede reducir el riesgo de un único punto de fallo y resultar útil para patrimonios significativos, equipos o sucesión.
También introduce coordinación: política, descriptores, copias, quorum, compatibilidad y recuperación. Un multisig mal documentado puede ser más resistente al ladrón y también a su propietario, lo cual no era exactamente el objetivo.
5.5 Cartera móvil o de escritorio
Para pequeñas cantidades y uso frecuente, una cartera determinista en móvil o escritorio puede ser más apropiada que una paper wallet. Es más cómoda, gestiona cambio y genera direcciones nuevas. A cambio, vive en un dispositivo conectado y expuesto a malware, phishing, pérdida física y copias automáticas.
La cantidad adecuada es la que podrías perder sin que el incidente te cambie la vida. Para el ahorro principal, suele tener sentido separar el saldo operativo del almacenamiento de largo plazo.
RECOMENDACIONES SEGÚN TU SITUACIÓN
Si estás pensando en crear una paper wallet
No la conviertas en tu método principal de ahorro. Busca una cartera determinista con generación verificable, respaldo interoperable, recuperación probada y un firmante que permita comprobar direcciones y transacciones. El objetivo no es que el sistema parezca simple, sino que puedas demostrar que funciona y restaurarlo cuando algo falle.
Si tienes una paper wallet sin fondos
Úsala como material educativo. Analiza los formatos, aprende a distinguir dirección y clave y practica en una red de prueba. No copies ciegamente el procedimiento original para crear otra con valor real. Que una reliquia funcione como demostración no la convierte en arquitectura recomendada.
Si tienes una paper wallet con fondos
No la fotografíes ni la introduzcas en una web. Prepara una cartera determinista nueva, comprueba su respaldo, verifica una dirección en el firmante y ensaya el barrido con claves sin valor. Después barre el saldo completo mediante software verificado y confirma el resultado antes de retirar la hoja.
Si sospechas que la clave estuvo expuesta
Trátala como comprometida. Genera claves nuevas en un entorno fiable y mueve los fondos cuanto antes mediante un procedimiento controlado. Cambiar la caja fuerte, plastificar mejor el papel o cifrar una copia no revoca una clave que otra persona ya conoce.
PREGUNTAS FRECUENTES
¿Una paper wallet es una cold wallet?
Puede formar parte de un sistema de almacenamiento en frío mientras la clave nunca haya estado en un dispositivo conectado. Pero “cold” describe el aislamiento, no la calidad de la generación, del respaldo o de la recuperación. Una clave predecible creada offline sigue siendo predecible.
¿Es segura si la genero sin Internet?
No necesariamente. El sistema puede estar comprometido de antemano, el generador ser malicioso y la aleatoriedad fallar. Además quedan impresión, cámaras, custodia y recuperación.
¿Puedo abrir offline una página generadora descargada?
Técnicamente sí, pero tendrías que verificar origen, código, integridad, dependencias y entropía. Para fondos reales, esa carga de auditoría rara vez mejora a un firmante determinista moderno.
¿Debo importar o barrer la clave?
Para migrar, normalmente barrer. Importar conserva la clave antigua y puede dejarla fuera del respaldo de la nueva cartera. Barrer mueve los fondos a claves nuevas y permite retirar la antigua.
¿Puedo hacer primero una retirada pequeña desde la paper wallet?
No. Al gastar un UTXO, la entrada se consume completa y el excedente aparece como cambio o comisión. Prueba la cartera nueva con otros fondos y después barre la antigua.
¿Puedo comprobar el saldo escaneando el QR privado?
No. Utiliza la dirección pública. El QR privado debe tratarse como dinero al portador: quien lo obtiene puede intentar gastarlo.
¿BIP38 convierte la paper wallet en segura?
Reduce el riesgo de uso sin passphrase. No corrige mala generación, malware, contraseña débil, olvido ni destrucción física.
¿Una seed de 12 o 24 palabras es una paper wallet?
No en el sentido clásico. Es el respaldo de una cartera determinista y puede regenerar una estructura de claves, no solo una clave individual.
¿Puedo regalar bitcoin mediante una paper wallet?
Puedes, pero el receptor no puede demostrar que no guardaste una copia. Mejor que genere sus claves y reciba después los fondos.
¿Debo destruir el papel después del barrido?
Solo tras comprobar la transacción y la recuperación. Puedes conservarlo marcado; destruir el original no elimina copias previas.
CONCLUSIÓN
La hoja de la caja fuerte puede seguir impecable: plastificada, sellada y con aspecto de documento secreto de película. No ejecuta código ni recibirá phishing. También ignora si la clave se generó bien, si alguien guardó una copia, si la impresora retuvo el trabajo o si tus herederos entenderán el QR.
Su seguridad no está en el grosor del papel, sino en el proceso completo: generación, verificación, custodia, recuperación, gasto y retirada.
No hace falta fingir que las paper wallets nunca funcionaron; muchas se generaron correctamente. Tampoco tiene sentido seguir recomendándolas como si las herramientas de Bitcoin se hubieran congelado.
Para una cartera nueva, usa una arquitectura determinista que puedas respaldar y probar. Para recuperar una antigua, prepara el destino, comprende el barrido y retira la clave con calma. En autocustodia, la elegancia no consiste en parecer minimalista, sino en conocer los riesgos y saber volver cuando algo se rompa.
FUENTES PRINCIPALES
BIP 32 — Hierarchical Deterministic Wallets
Define la derivación jerárquica de claves y las cadenas externas e internas.
BIP 39 — Mnemonic code for generating deterministic keys
Describe la conversión de entropía generada por ordenador en una frase mnemónica y una semilla.
BIP 38 — Passphrase-protected private key
Especifica el cifrado de claves privadas mediante passphrase, scrypt y Base58Check.
BIP 174 — Partially Signed Bitcoin Transaction Format
Define PSBT y su uso para intercambiar transacciones entre participantes y firmantes offline.
Bitcoin Developer Guide — Transactions
Explica UTXO, entradas, salidas, cambio y comisiones.
Electrum Documentation — Frequently Asked Questions
Distingue la importación de claves del barrido hacia una cartera determinista.
Federal Trade Commission — Digital Copier Data Security
Explica que determinados equipos de copia e impresión pueden almacenar los documentos que procesan.